AIの蒸留とは?盗まれたクレカで不正アカウント量産…放置すると損する明細チェック【2026年Anthropic報告】

最終更新:2026年11月1日
「自分のクレジットカードが、知らないうちに”AIを盗む道具”にされていたら――。」
2026年9月、AI「Claude(クロード)」を開発する米国企業Anthropic(アンソロピック)が、AI悪用の実態をまとめた脅威報告書(2025年12月〜2026年8月の事例)を公表しました。そこに書かれていたのは、盗まれたクレジットカードで何千ものアカウントを作り、AIの”頭脳”をこっそり写し取る「蒸留(じょうりゅう)」という行為です。しかも報道によれば、ある中国企業が使った不正アカウントの多くは、シンガポールと日本に置かれていたとされます。
「AIの話なんて自分には関係ない」と思った方ほど、最後まで読んでください。この事件の”入口”は、私たちが毎日使っているクレジットカードだからです。読み終わるころには、次の3つがすべてわかります。
この記事でわかること
- AIの「蒸留」とは何か(お酒の蒸留との違い)
- 盗まれたカードがどう悪用され、私たちにどう関係するのか
- 今日からすぐできる、カードを守る5つの対策と「見つけたときの手順」
目次
1. 3行でわかる事件の全体像
まず結論からお伝えします。
- 何が:盗まれたクレジットカードや偽の身元で大量のAIアカウントが作られた
- 何のために:AI「Claude」に大量の質問をして回答を集め、自社AIの学習に使う=「蒸留」
- 誰が:Anthropicは報告書で、アリババ、DeepSeek、Moonshot AI、シャオミ、Zhipu(Z.ai)など中国のAI企業計7社の関与を指摘。アリババの事例は「過去最大」とされています
Anthropicは2026年2月にも、DeepSeek・Moonshot・MiniMaxの3社が約2万4,000個の不正アカウントで1,600万回以上のやり取りを行ったと公表し、6月にはアリババを名指ししていました。9月の報告書では、名指しされた企業がさらに広がりました。
ただし、ここで一つ大切な注意があります。これらはAnthropic側の調査にもとづく主張であり、第三者が独立して検証した事実ではありません。この点は後ほど「公平な見方」として改めて触れます。
2. Anthropic・Claudeとは?企業名とサービス名の違い
ニュースを読んで最初につまずくのが、この2つの名前です。
- Anthropic(アンソロピック)=会社の名前。米国サンフランシスコのAI開発企業です。
- Claude(クロード)=その会社が作ったAIの名前。ChatGPTのように、文章で質問すると答えてくれる「対話型AI」です。
「トヨタ(会社)」と「プリウス(車)」の関係をイメージするとわかりやすいでしょう。今回の事件は、プリウスの設計を写し取るために、他人のお金で何千台も試乗した――そんな構図に近いものです。
規模の大きさを示す話もあります。米メディアの報道によれば、Anthropicは投資家候補に対し、売り上げの5〜7%が「蒸留」目的の利用から生まれていたと説明したとされます。取り締まりを強めた結果、2026年7〜9月期の売り上げの伸びが鈍った可能性も指摘されています。つまり蒸留は、一企業の売り上げを左右するほどの規模で行われていたということです。
3. AIの「蒸留」とは?お酒の蒸留との違い
「蒸留」と聞くと、焼酎やウイスキーを思い浮かべる方が多いはずです。実はこの言葉、AIの世界では意味がまったく違います。
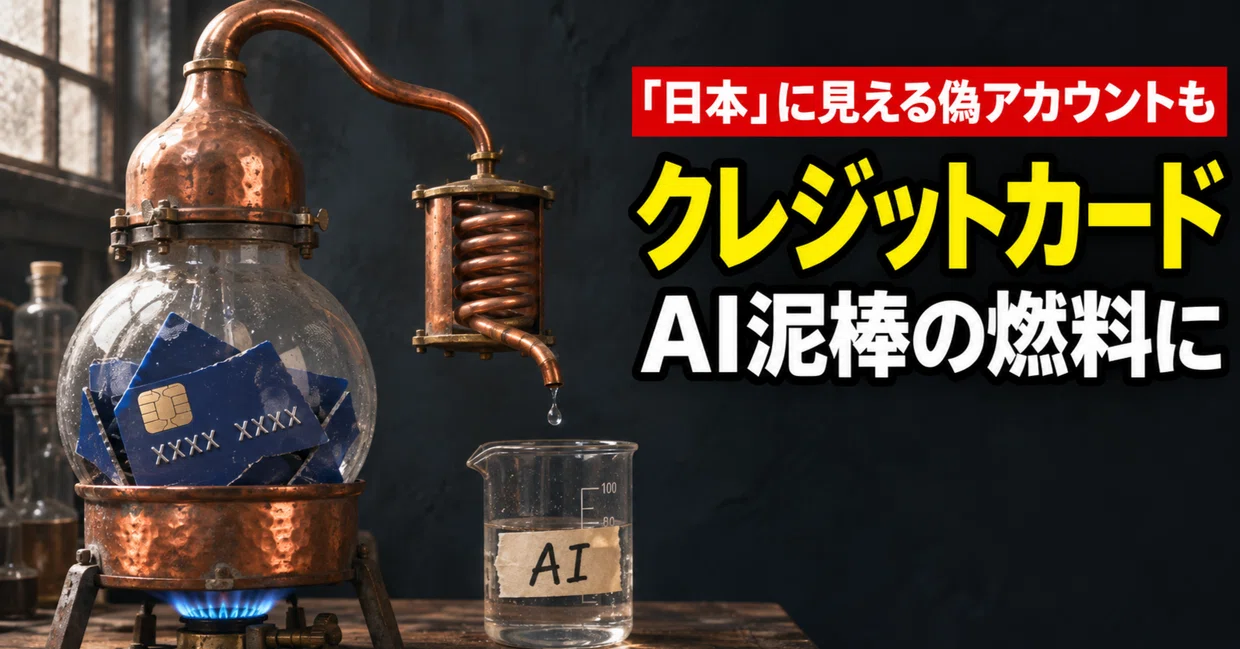
共通点は「エッセンスだけを取り出す」という点だけ。お酒は液体からアルコールを取り出しますが、AIの蒸留は賢いAIの”答え方”だけを取り出して、別のAIに覚えさせる技術です。
たとえるなら「名店の味のコピー」
有名ラーメン店に何万回も注文し、スープを味見し続けて、レシピを再現する。店で何年も修業しなくても、同じような味が出せてしまう――これがAIの蒸留です。賢い元のAIを「先生」、真似するAIを「生徒」と呼びます。
ここで誤解してはいけないのは、蒸留そのものは違法な技術ではないということです。自社の大きなAIから小さく軽いAIを作るために、AI企業が普通に使っています。
問題になるのは、他社のAIを、利用規約に違反して、偽アカウントで大量に写し取る場合です。Anthropicは利用規約で、Claudeを競合するAIの開発や学習に使うことを禁じています。今回の件が「不正な蒸留」「蒸留攻撃」と呼ばれるのはこのためです。
なお、規約違反の蒸留そのものが法律上どう扱われるかは、国や状況によって異なります。一方で、盗まれたカードを使って支払う行為は、日本を含む多くの国で犯罪にあたります。
4. なぜ不正な「蒸留」が行われるのか?攻撃する側の3つのメリット
では、なぜ手間をかけてまで他社のAIを写し取るのでしょうか。一番の理由は「時間」と「お金」の節約ですが、ほかにも狙いがあります。
メリット①:何年分もの開発を一気に短縮できる
高性能なAIを一から作るには、膨大な計算機と数年単位の研究が必要です。蒸留なら、完成品の「答え」を教材にできるため、はるかに短期間・低コストで性能を近づけられます。Anthropicによれば、MiniMaxは新しいClaudeが発表されると24時間以内に通信の約半分を新モデルへ切り替えたとされます。最新の”答え”をいち早く集めようとした動きです。
メリット②:利用できない地域の制限をすり抜けられる
Anthropicは中国などからの商用利用を制限しています。偽アカウントと「プロキシ(通信の中継サービス)」を使えば、他国の普通の利用者のように見せかけられます。
メリット③:他社AIの答えを”自社製”として売れる
9月の報告書では、Moonshot AIが10日間で30万件近い自社顧客の質問をClaudeへ中継し、その大半が上位モデルの「Claude Opus」に送られていたと指摘されています。利用者は別のAIを使っているつもりで、実はClaudeの答えを受け取っていたことになります。報道によれば、このとき使われた5,380個の不正アカウントの多くは、シンガポールと日本に置かれていたとされます。中国本土からの利用制限をすり抜けるためです。日本も”無関係な場所”ではないのです。
そして見落とせないのが安全面の問題です。Anthropicは、不正に写し取られたAIには、元のAIに組み込まれた悪用防止の”安全装置”が引き継がれにくいと警告しています。安全装置のないAIが出回れば、詐欺メールや偽サイト作りに悪用されるリスクも高まります。
5. 盗まれたクレジットカードはどう使われたのか
ここが、私たちの生活に一番近い部分です。多くの方は「盗んだカードで買い物をして、転売してお金に換える」と想像するでしょう。しかし今回は違います。
攻撃する側の目的は現金化ではなく、「AIの利用料」の支払いでした。高性能AIを大量に使うには高額な料金がかかります。その請求を、他人のカードに押しつけたのです。言いかえれば、お金そのものではなく「AIの計算能力」を盗んだわけです。
報告書などから見える手口の流れ
- 闇サイトなどで、盗まれたカード情報やAIのログイン情報を入手
- 使い捨てメールや偽の身元で、アカウントを何千個も作成
- 一般家庭の回線を装う「住宅用プロキシ」で、普通の利用者に見せかける
- 決まった型の質問を大量に送り、長く詳しい回答を回収
- 集めた回答を、自社AIの学習データにする
Anthropicはこうした仕組みを「ヒドラ・クラスター」と呼んでいます。ヒドラとは、ギリシャ神話に登場する、首を切ってもまた生えてくる怪物のことです。ある中継ネットワークは2万個以上の不正アカウントを同時に管理し、普通の利用に紛れ込ませて発見を逃れようとしていたといいます。1つ止められても、すぐ別のアカウントに切り替わるのです。
盗んだカードが使われる理由もここにあります。自分のカードなら足がつき、止められれば終わりです。他人のカードなら、止められても次のカードに替えるだけ。つまり、どこかで盗まれた誰かのカードが「使い捨ての燃料」にされているのです。
6. なぜ不正行為なのに「キャンペーン」と呼ぶのか
「キャンペーン」と聞くと、セールや懸賞を思い浮かべますよね。けれども英語の”campaign”の元の意味は、軍事の「作戦行動」です。
サイバーセキュリティの世界では、同じ目的のもとで計画的に続けられる一連の攻撃を「キャンペーン」と呼びます。「蒸留キャンペーン」は「蒸留を目的とした組織的な攻撃作戦」という意味で、決して良いイベントではありません。ニュースでこの言葉を見たら、「計画的・組織的な攻撃」と読み替えてください。
7. あなたのカードも悪用される?日本の不正利用被害の実態
ここからは、あなた自身の話です。
日本クレジット協会によると、2025年のクレジットカード不正利用被害額は510.5億円。そのうち約93%にあたる475.4億円が「番号盗用」、つまりカードそのものではなく番号などの情報だけを盗まれた被害でした。前年の555億円からは減ったものの、依然として1日あたり1億円を超える被害が続いている計算です。
あなたは大丈夫?10秒セルフチェック
- カードの明細を最後に見たのは1か月以上前だ
- カード利用の通知メールやアプリ通知を設定していない
- SMSやメールのリンクからカード番号を入力したことがある
- 同じパスワードを複数のサイトで使い回している
1つでも当てはまったら、この先の対策をぜひ今日中に試してください。
よくあるケース:たとえば60代のAさん。ある月の明細に、見覚えのない英語表記で数百円の請求が数件ありました。「この程度なら」と放置したところ、翌月には数万円単位の請求に。最初の少額請求は、盗んだ番号が使えるかを試す”お試し”だったのです。少額だからと見逃すことが、一番の落とし穴になります。(※よくある被害の流れをもとにした一例です)
番号が盗まれる主な経路は次のとおりです。
- 宅配業者や銀行を装うSMS・メールの偽サイト(フィッシング)
- 通販サイトからのカード情報の流出
- 怪しいアプリや非公式ソフトに仕込まれた情報を盗むウイルス
盗まれた番号は、闇市場で売買され、誰に・何に使われるかわかりません。AIの利用料の支払いは、その使い道の一つにすぎないのです。「AI企業の事件」に見えて、実は誰のカードが巻き込まれてもおかしくない――これが本当の怖さです。
つまり、AIを使っているかどうかは関係ありません。大事なのは「番号を盗まれない」「盗まれても早く気づく」の2点。次の章で、その具体的な方法を紹介します。
8. 今日からできる5つの対策【チェックリスト】
どれも5分以内でできます。できたものにチェックを入れながら読み進めてください。
☐ ①利用明細を週1回、アプリで確認する
月1回の紙の明細では気づくのが遅れます。特に「数百円の少額」「見覚えのない英語の店名」「海外での利用」に注意。少額の請求は、番号が使えるか試す”テスト決済”の可能性があります。
☐ ②利用通知(メール・アプリ通知)をオンにする
カードが使われるたびに通知が届き、その場で異変に気づけます。
☐ ③本人認証(3Dセキュア)の設定を確認する
ネット決済のときにワンタイムパスワードや生体認証で本人確認する仕組みで、国の方針により、2025年3月末までにすべてのネット通販のお店へ導入が求められました。カード会社のアプリやサイトで、登録内容や連絡先(メールアドレス・電話番号)が最新かを確認しておきましょう。
☐ ④ネット用カードを分け、利用限度額を下げる
ネット通販専用のカードやバーチャルカードを使い、限度額を必要な分だけにすれば、万一の被害を小さくできます。
☐ ⑤SMS・メールのリンクからカード情報を入力しない
「お荷物が届けられませんでした」「カードが停止されました」などの連絡は、必ず公式アプリや自分で開いた公式サイトから確認しましょう。
9. 不正利用を見つけたときの3ステップ
見覚えのない請求を見つけても、慌てなくて大丈夫です。順番に対応しましょう。
- カード会社にすぐ電話する:カード裏面の番号に連絡し、利用停止と再発行を依頼します。
- 補償の手続きをする:カード会社の多くは、届け出日からさかのぼって一定期間(60日程度とする会社が多い)の不正利用を補償しています。ただし期間はカード会社ごとに異なり、過ぎると補償されない場合があるため、早めの連絡が何より大切です。お手持ちのカードの規約も確認しておきましょう。
- 必要に応じて相談する:警察の相談専用電話「#9110」、困ったときは消費者ホットライン「188」に相談できます。
10. すでに始まっている問題と、今からできる備え
最後に、この事件の”その先”の話です。中には、すでに起き始めていることもあります。
①AIサービスの本人確認が厳しくなる
Anthropicは対策として、不正アカウント作りに使われやすい教育・研究・スタートアップ向けアカウントの確認を厳しくし、不正の手がかりを他のAI企業やクラウド事業者、当局と共有するとしています。今後、AIサービス全体で登録時の本人確認が増えると考えられます。本人確認を求められたら、必ず公式アプリ・公式サイトで手続きを。これを装った詐欺メールも出てくるはずです。
②AIアカウントそのものが乗っ取られる
これはすでに起きています。2026年8月、Anthropicは、利用者のパソコンに入り込んだ情報を盗むウイルス(インフォスティーラー)によってClaudeのログイン状態が盗まれ、他人に利用枠を使われる被害が出ていると注意を呼びかけました。ログイン状態そのものを盗まれると、パスワードや2段階認証をすり抜けられる場合があります。同社は対象者を強制ログアウトさせ、保存されていた支払い方法を削除し、不正と判断した請求を返金したとしています。感染の多くは不審なダウンロードやアプリが原因とされ、海賊版ゲームを入れて被害に遭った例も報じられています。
- 海賊版ソフト・非公式アプリを入れない(「無料で使える」は危険信号)
- 使っていないのに利用枠が減っていたら、パスワード変更・他の端末のログアウト・ウイルス駆除をセットで行う
- パスワードの使い回しをやめ、2段階認証も設定しておく
③AIを使った詐欺がさらに巧妙になる
安全装置のないAIが広まれば、自然な日本語の詐欺メールや本物そっくりの偽サイトが増えるおそれがあります。「文章が自然だから本物」と判断せず、リンクは開かず公式窓口で確認を習慣にしてください。
公平な見方:Anthropicの主張にも注意を
今回の内容は、あくまでAnthropicが自社のシステムで検知したとする主張です。たとえばアリババは、他社の独自AIの出力を自社モデルの学習には使っていないとして、疑惑を否定しています。全容が独立して確認されたわけではありません。また、AI企業自身もインターネット上の大量のデータで学習してきたことから、「他社の蒸留だけを批判するのは一方的だ」という指摘もあります。ニュースは一つの立場からの情報として、冷静に受け止めることが大切です。
よくある質問(FAQ)
Q1. AIの「蒸留」とは何ですか?
賢いAIに大量の質問をして答えを集め、その答えを別のAIに覚えさせて性能を近づける技術です。技術自体は広く使われている正当なものですが、他社のAIを利用規約に違反して偽アカウントで写し取る行為が「不正な蒸留」として問題になっています。
Q2. 盗まれたクレジットカードでAIアカウントを作ると、攻撃する側は何を得るのですか?
現金ではなく、高額なAIの利用料を他人に払わせることで、AIの計算能力と大量の回答データを手に入れます。そのデータを自社AIの学習に使い、開発の時間と費用を大きく節約します。
Q3. 自分のクレジットカードもAIの不正アカウント作りに使われる可能性はありますか?
カード番号がどこかで盗まれていれば、AIの利用料を含むさまざまな支払いに悪用される可能性はあります。利用明細のこまめな確認、利用通知の設定、本人認証(3Dセキュア)の設定で、被害を防いだり早く気づいたりできます。
Q4. クレジットカードの不正利用に気づいたらどうすればいいですか?
すぐにカード裏面の番号からカード会社に連絡し、利用停止と再発行、補償の手続きを依頼してください。多くのカード会社には届け出から一定期間さかのぼる補償制度があるため、早めの連絡が大切です。
Q5. Claudeなどの生成AIを使っている一般ユーザーに影響はありますか?
あります。2026年8月、Anthropicは、パソコンに入り込んだ情報窃取型ウイルスでClaudeのログイン状態が盗まれ、他人に利用枠を使われる被害が出ていると注意を呼びかけました。海賊版ソフトや非公式アプリを入れないこと、身に覚えのない利用があればパスワード変更とウイルス駆除を行うことが大切です。今後は本人確認の強化や、AIを使った詐欺の巧妙化にも注意が必要です。
Q6. なぜ不正行為なのに「キャンペーン」と呼ぶのですか?
英語の”campaign”はもともと軍事の「作戦行動」を意味し、セキュリティ業界では同じ目的で計画的に続けられる一連の攻撃を指します。セールなどの良いイベントという意味ではありません。
まとめ:AIの事件は「カードの防犯」から自分ごとに
今回の「蒸留」事件は、遠い国のAI企業どうしの争いに見えます。けれども、その燃料になったのは、どこかで盗まれた”誰かのクレジットカード”でした。
- AIの蒸留=賢いAIの答えを写し取り、別のAIに覚えさせること
- Anthropicによれば、攻撃する側は盗まれたカードなどでAI利用料を払い、計算能力とデータを手に入れた
- 日本でも2025年に510億円超のカード不正利用被害があり、9割以上が番号盗用
- 明細の週1確認・利用通知・3Dセキュアの3つだけでも、守りは大きく変わる
- AIを使う人は、海賊版ソフトを入れないこと、身に覚えのない利用に気づくことが最大の防御
この記事を閉じる前に、まずはカード会社のアプリを開いて、直近の明細を1分だけ確認してみてください。その1分が、あなたのお金を守る一番確実な一歩です。ご家族、とくにネットに不慣れな親御さんにも、ぜひこの記事を共有してあげてください。
参考情報:Anthropic「Detecting and countering misuse of AI」(2026年9月)/Anthropic「Detecting and preventing distillation attacks」(2026年2月)/一般社団法人日本クレジット協会「クレジットカード不正利用被害の集計結果について」(2026年3月)/BleepingComputer(2026年8月30日)ほか各種報道